

Cómo proteger tus datos cuando te conectas a una red Wi‑Fi fuera de casa
Estás esperando un vuelo y la cobertura móvil apenas funciona. Al consultar las redes disponibles, aparece una llamada “Airport_Free_WiFi”. Tiene buena señal y el nombre parece correcto. ¿Te conectarías sin comprobar nada más?
Mucha gente lo hace. Sin embargo, ni el nombre ni la intensidad de la señal demuestran que la red pertenezca al aeropuerto. Cualquier persona puede crear un punto de acceso con un nombre parecido y esperar a que otros dispositivos se conecten.
No todas las redes públicas son peligrosas. El error consiste en tratar la facilidad de conexión como una prueba de confianza.
Confirma el nombre de la red antes de conectarte
Los aeropuertos, hoteles y cafeterías suelen mostrar el nombre de su red en un cartel, en la recepción o en la documentación para clientes. Si no aparece claramente, pregunta a un empleado. Elegir la opción con mejor señal no sirve para confirmar quién administra la conexión.
También conviene revisar si el teléfono o el ordenador se conectan automáticamente a redes guardadas. Un dispositivo puede intentar volver a una red conocida cuando detecta un nombre que reconoce, aunque tú no hayas decidido conectarte en ese momento.
En los dispositivos Apple es posible olvidar una red o desactivar la conexión automática para una red concreta. Android ofrece controles similares, aunque la ubicación y el nombre del ajuste cambian según el fabricante.
No hace falta borrar todas las redes guardadas. Hazlo con aquellas que utilizaste una sola vez y que ya no necesitas, especialmente si tienen nombres genéricos.
Una vez conectado, presta atención al portal de acceso. Si la red abre una página que solicita información innecesaria, intenta descargar un archivo o te redirige varias veces, desconéctate. Un aeropuerto puede pedir que aceptes sus condiciones; no debería necesitar la contraseña de tu correo electrónico para darte acceso a internet.
El candado cifra la conexión, pero una web falsa también puede tenerlo
Hace años, muchas páginas enviaban información sin cifrar. En una red compartida, otra persona podía llegar a observar datos que viajaban entre el dispositivo y el sitio web.
La situación ha mejorado. La mayoría de las páginas utiliza HTTPS, por lo que el riesgo de que alguien conectado a la misma red se limite a leer el contenido del tráfico es mucho menor que antes.
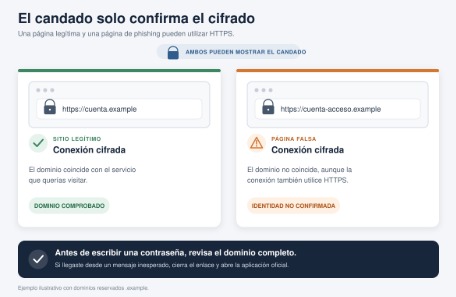
El candado del navegador y el prefijo https:// indican que la comunicación entre el dispositivo y la página está cifrada. No confirman que esa página pertenezca realmente al banco, la tienda o el servicio que dice representar.
Una página de phishing también puede utilizar HTTPS. En ese caso, los datos viajan cifrados, pero llegan al estafador que controla la web.
Antes de introducir una contraseña o datos bancarios, revisa la dirección completa. Busca letras sustituidas, errores ortográficos y dominios que añaden palabras antes o después del nombre real de la empresa. Si has llegado a la página desde un mensaje inesperado, cierra el enlace y abre el servicio desde su aplicación oficial o escribiendo tú mismo la dirección.
Al analizar los riesgos del Wi‑Fi público, conviene separar dos preguntas: si la conexión está protegida y si la página que visitas es auténtica. Resolver una no responde automáticamente a la otra.
Decide según lo que vayas a hacer
Consultar el tiempo o comprobar la puerta de embarque no implica el mismo riesgo que entrar en la banca digital. En lugar de tratar cualquier red pública como inutilizable, piensa primero en las consecuencias de la actividad.
Leer noticias, utilizar un mapa o consultar el horario de un autobús suelen ser acciones de bajo riesgo. Una transferencia bancaria, una compra, el acceso a documentos de trabajo o un cambio de contraseña merecen más cuidado.
Si la cobertura móvil lo permite, utilizar datos móviles para estas operaciones suele ser la alternativa más sencilla. No tienes que comprobar quién administra el punto de acceso ni confiar en la configuración de una red compartida.
Las cuentas importantes deberían contar además con autenticación en dos pasos. Si alguien consigue una contraseña, todavía necesitará una segunda prueba para entrar.
Este sistema tampoco compensa una dirección falsa. Si una persona introduce su contraseña y el código temporal en una página de phishing, el atacante puede intentar utilizar ambos datos. Por eso merece la pena mirar el dominio antes de escribir nada, incluso cuando la cuenta dispone de una segunda verificación.
El cifrado adicional protege el tráfico, no tus decisiones
Cuando necesites utilizar la conexión de un hotel, un aeropuerto o un espacio de trabajo compartido, una VPN puede crear un túnel cifrado entre el dispositivo y el servidor del proveedor. De este modo, el tráfico queda menos expuesto frente a otras personas presentes en la red local.
Su función termina ahí. No puede decidir si la página de un banco es verdadera, reconocer por ti un correo de phishing ni convertir una descarga maliciosa en un archivo seguro.
Tampoco sustituye las actualizaciones del teléfono y del ordenador. Un sistema antiguo puede conservar vulnerabilidades que no desaparecen por cifrar la conexión.
Para una conexión pública, unas pocas medidas cubren la mayor parte de los problemas habituales:
- Confirma el nombre del punto de acceso.
- Revisa el dominio completo antes de iniciar sesión.
- Mantén actualizados el sistema operativo y el navegador.
- Desactiva el uso compartido de archivos e impresoras.
- Activa la autenticación en dos pasos en las cuentas importantes.
- Utiliza datos móviles para las operaciones más sensibles cuando sea posible.
- Protege la conexión si necesitas trabajar desde una red desconocida.
No todas estas medidas tienen que aplicarse con la misma intensidad cada vez que consultas un mapa o lees una noticia. El nivel de precaución debería corresponderse con lo que está en juego.
Desconecta la red cuando termines
Al salir de una cafetería o terminar una gestión en el aeropuerto, mantener la conexión no aporta ninguna ventaja. Desconecta el Wi‑Fi y elimina la red guardada si no piensas volver a utilizarla.
En un ordenador, comprueba también que las funciones para compartir archivos e impresoras estén desactivadas. Estos servicios pueden ser útiles en la red de casa, pero no tienen por qué permanecer disponibles en un espacio compartido.
Una solicitud repetida de inicio de sesión, una redirección extraña o una alerta inesperada de la cuenta merecen atención. Desconecta la red y accede al servicio desde su aplicación oficial o desde una dirección que hayas escrito tú mismo.
Si sospechas que has entregado una contraseña a una página falsa, cámbiala desde una conexión de confianza. Cierra las sesiones abiertas, revisa la actividad reciente de la cuenta y modifica cualquier otra contraseña que hayas reutilizado.
Usar una red Wi‑Fi pública no exige seguir un procedimiento complicado. Comprueba su nombre antes de conectarte, reserva las operaciones delicadas para una conexión más fiable y elimina la red cuando ya no la necesites.
Un punto de acceso gratuito ofrece comodidad. La confianza requiere una comprobación adicional.